 NexScrm官方博客
手上有七八个 WhatsApp、Telegram 或 LINE 账号,要让它们在同一台电脑上开着又互不牵连,做法是:每个账号准备一条独享的静态住宅 IP,把协议、主机、端口、认证这四项参数填进这个账号自己的环境设置里,测通并核对出口地,保存后让该账号的所有收发请求都锁在这条链路上。
真正会出问题的不是填参数这一步,而是两件事:两个账号不小心共用了同一个出口,以及只换了 IP 却没换本地环境。下面按操作顺序说。
先把四项参数凑齐
无论在哪个工具里配置,需要的信息都是同一组:
- 协议类型:HTTP、HTTPS 或 SOCKS5,由服务商决定,不能自己改。
- 服务器地址:一个 IP,或者服务商给的域名。
- 端口号:同一个服务器上不同端口往往对应不同协议或不同出口地,别填错。
- 身份认证:要么是一组用户名和密码,要么是在服务商后台把你本机的公网出口 IP 加进白名单,之后免密连接。
有些服务商直接给一串 socks5://用户名:密码@主机:端口,有些面板要你分栏填,内容是一样的。
这里有个容易踩的坑:白名单认证只适合固定办公网络。办公室宽带的公网 IP 一变动,或者你回家、出差换了网络,白名单立刻失效,所有绑了这条代理的账号会同时连不上。经常换地方办公的,用账号密码认证更省事。
社交客户端优先选 SOCKS5
如果服务商同时提供 HTTPS 和 SOCKS5 端口,社交场景选 SOCKS5。原因是它支持 TCP 和 UDP 双通道,直接转发端到端的会话数据包,在维持长连接、收发文件、语音和视频通话上比普通 HTTP 代理稳定。
即时通讯客户端是典型的长连接应用,一挂就是一整天,中间还夹着图片、文档和语音。用 HTTP 代理收发纯文本通常没问题,但客户打来语音通话或者发一个几十兆的文件时,更容易出现卡顿和中断。如果服务商只给了 HTTP 端口,先问一句有没有 SOCKS5。
IP 类型:静态住宅,一个账号一条
三条硬规则:
别用机房 IP。 数据中心的 IP 段容易被社交平台识别并打上机房标签,一个正常客户不会从服务器机房登录聊天软件。
别用会频繁跳变的动态 IP。 账号登录地今天在纽约、明天在法兰克福,这本身就是风控信号。要的是长期固定的那种。
别让两个账号共用一个出口。 这是最直接的关联依据,比指纹层面的相似度更硬。一个账号一条 IP,没有例外。
另外,IP 的归属地最好和账号手机号的国家、你要做的目标市场对得上。给巴西客户服务的号却挂着日本出口,不是不能用,但和账号其他信息对不上。
代理 IP 本身的采购和质量归代理服务商那一侧(我们这边由 NexIP 负责),下面只讲拿到 IP 之后怎么绑。
绑定的四个步骤
在多账号工作台或者环境管理工具里,流程基本一致:
- 新建或编辑这个账号的卡片/环境,先确认你在改的是正确的那一个,别把 A 号的代理填到 B 号上。
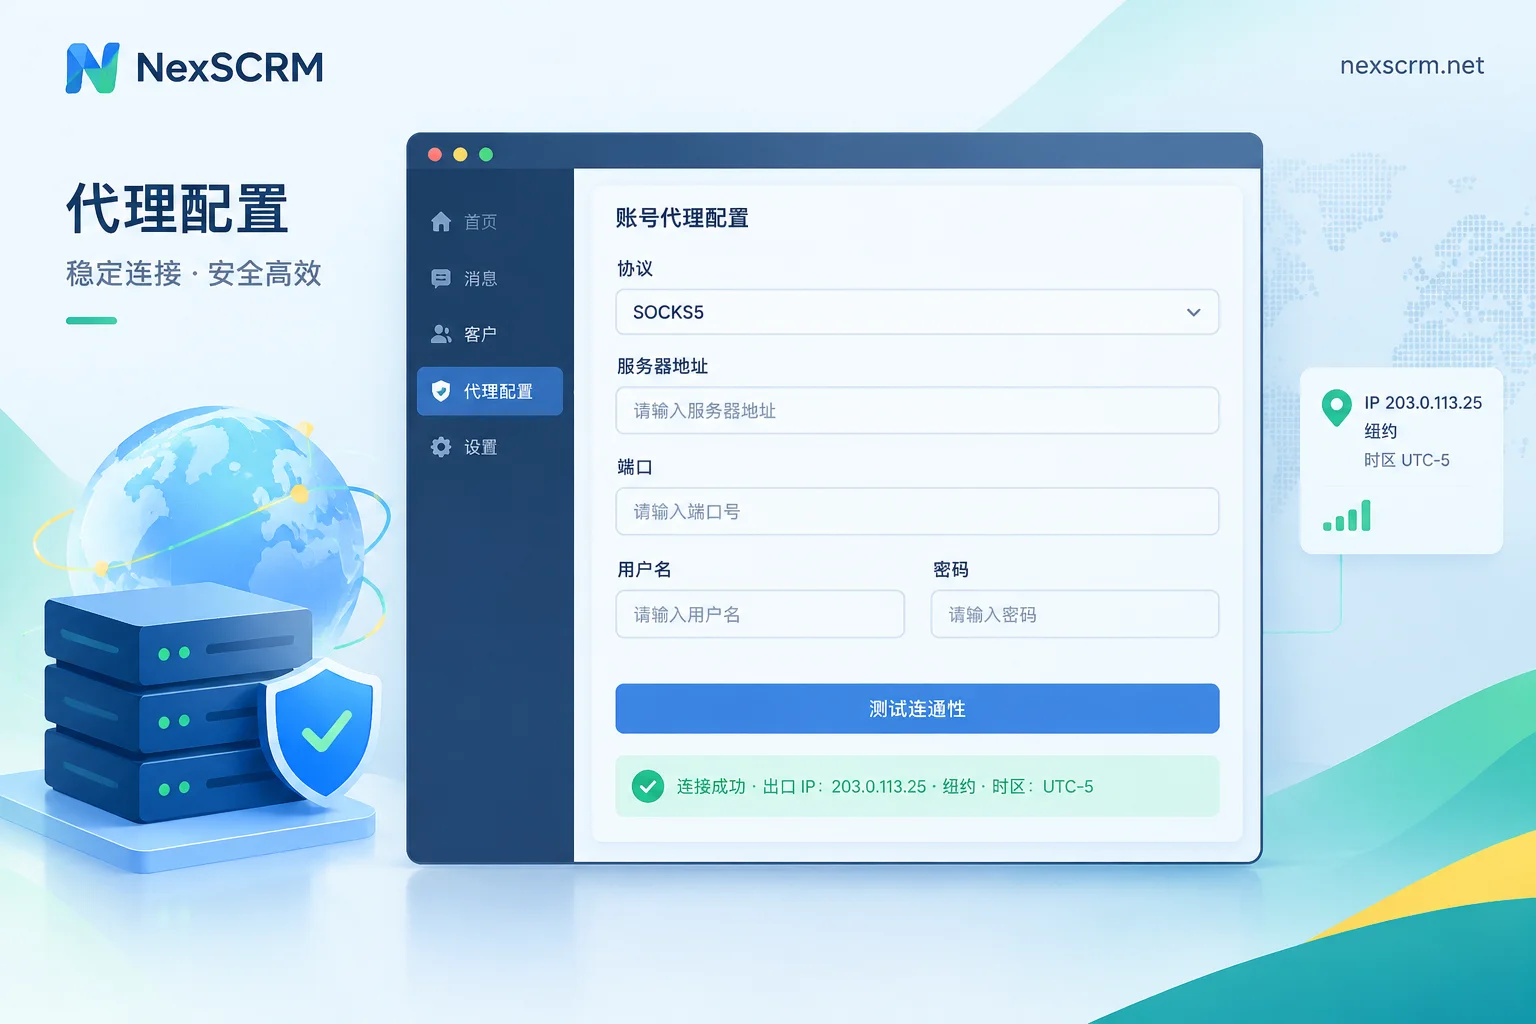
- 打开代理设置面板,选协议,依次填入主机、端口、用户名、密码。用白名单认证的,认证栏留空,先去服务商后台把本机出口 IP 加进去。
- 点测试连通性,等返回结果。测试不只是看能不能通,要看它返回的出口 IP 是哪一个、落在哪个城市。
- 保存并确认锁定,保存之后这个账号会话的全部网络请求应该都走这条代理,而不是只有一部分走。
然后回到第一步,配下一个账号。数量多的时候,建议在表格里维护一份「账号—IP—端口—归属地」的对照表,后面排查问题、续费、交接都要用。
测试通过,不等于配好了
连通性测试绿了只说明代理能用。还有三样要看:
出口 IP 是不是服务商承诺的那一个。 有些共享套餐实际出口和宣传不一致,测试面板或第三方 IP 查询页面能看出来。
时区和语言有没有跟着改。 IP 显示在马德里,系统时区却是 UTC+8,这种矛盾组合比单纯的 IP 问题更显眼。
有没有 DNS 或 WebRTC 泄漏。 这是最常被忽略的一项:代理生效了,但 DNS 查询仍然走本地运营商,或者 WebRTC 把真实内网和公网地址暴露出去,结果所有账号在平台眼里还是指向同一台机器。做一次泄漏检测再上线。
只配代理不够:环境要跟着隔离
网络这一层隔离好了,本地这一层还得跟上。Cookie、本地缓存、时区、语言、字体、WebRTC 这些参数如果所有账号共用一套,平台照样能把它们串起来。所以标准做法是独立指纹环境 + 独立代理两层一起做,缺一层前一层的钱就白花了。
具体到聊天工作台,要留意代理是绑在哪一级上。如果工具只支持全局代理,那一台电脑同时只能有一套出口,多个账号必然共用。需要的是会话级代理——代理绑在账号会话上,不是绑在整台机器上。NexSCRM 的多账号聚合就是按这个思路做的:每个账号有自己独立的指纹环境,代理按会话绑定,一台 Windows 上同时登多个号,各自走各自的链路,不用为了隔离去开几台虚拟机或者几套浏览器环境。
按端口计费,一个端口对应一个可同时在线的账号,所以配置前先按账号数量估一下需要几个端口。可以先在免费试用里把一个号从绑代理到正常收发跑通,确认链路没问题再批量配其余的。
账号都绑好之后,自动回复、欢迎语这类东西建议统一配一遍再开工,具体做法可以看关键词自动回复和欢迎语怎么设置。
配好之后的几种常见情况
代理掉线了。 表现通常是消息发不出去、一直转圈、或者客户端提示掉线要重新登录。这时先测代理,不要急着重新登录——顶着一个已经失效的代理去重登,等于用本地真实 IP 登录这个账号,这才是真正的风险动作。代理恢复后再登。
要换 IP。 尽量换到同一个城市、同一个运营商、相近网段的 IP,别跨国跳。续费也要盯着,套餐到期 IP 被回收再重新分配,和主动换 IP 是一回事。
账号交接或者换电脑。 环境和代理要跟着账号一起走,新同事接手时用的应该是同一条 IP 和同一套环境参数,而不是他自己电脑上新建一个。历史对话靠云端备份找回来,别让客户重复说一遍需求,检索的做法见聊天记录怎么按关键词检索历史消息。
最后说一个没有标准答案的地方:各个平台对代理延迟、超时断连的容忍程度不一样,也没有公开数值。同一条 IP 上 Telegram 表现正常、WhatsApp 频繁掉线,这种情况是存在的。新链路上线后先观察一两天,把不稳定的那条换掉,比事后补救省事得多。